조직 관리 (Organizations)
**조직(Organization)**은 gShare 멀티테넌시 계층 구조의 최상위 관리 단위입니다. 조직 하위에 부서(Group)가 속하고, 부서 하위에 사용자(User)가 속하며, 크레딧 자원 역시 동일한 계층 구조를 따라 순차적으로 배분됩니다. 조직 생성 및 관리는 최고 시스템 관리자(Platform Admin) 권한으로만 수행할 수 있습니다.
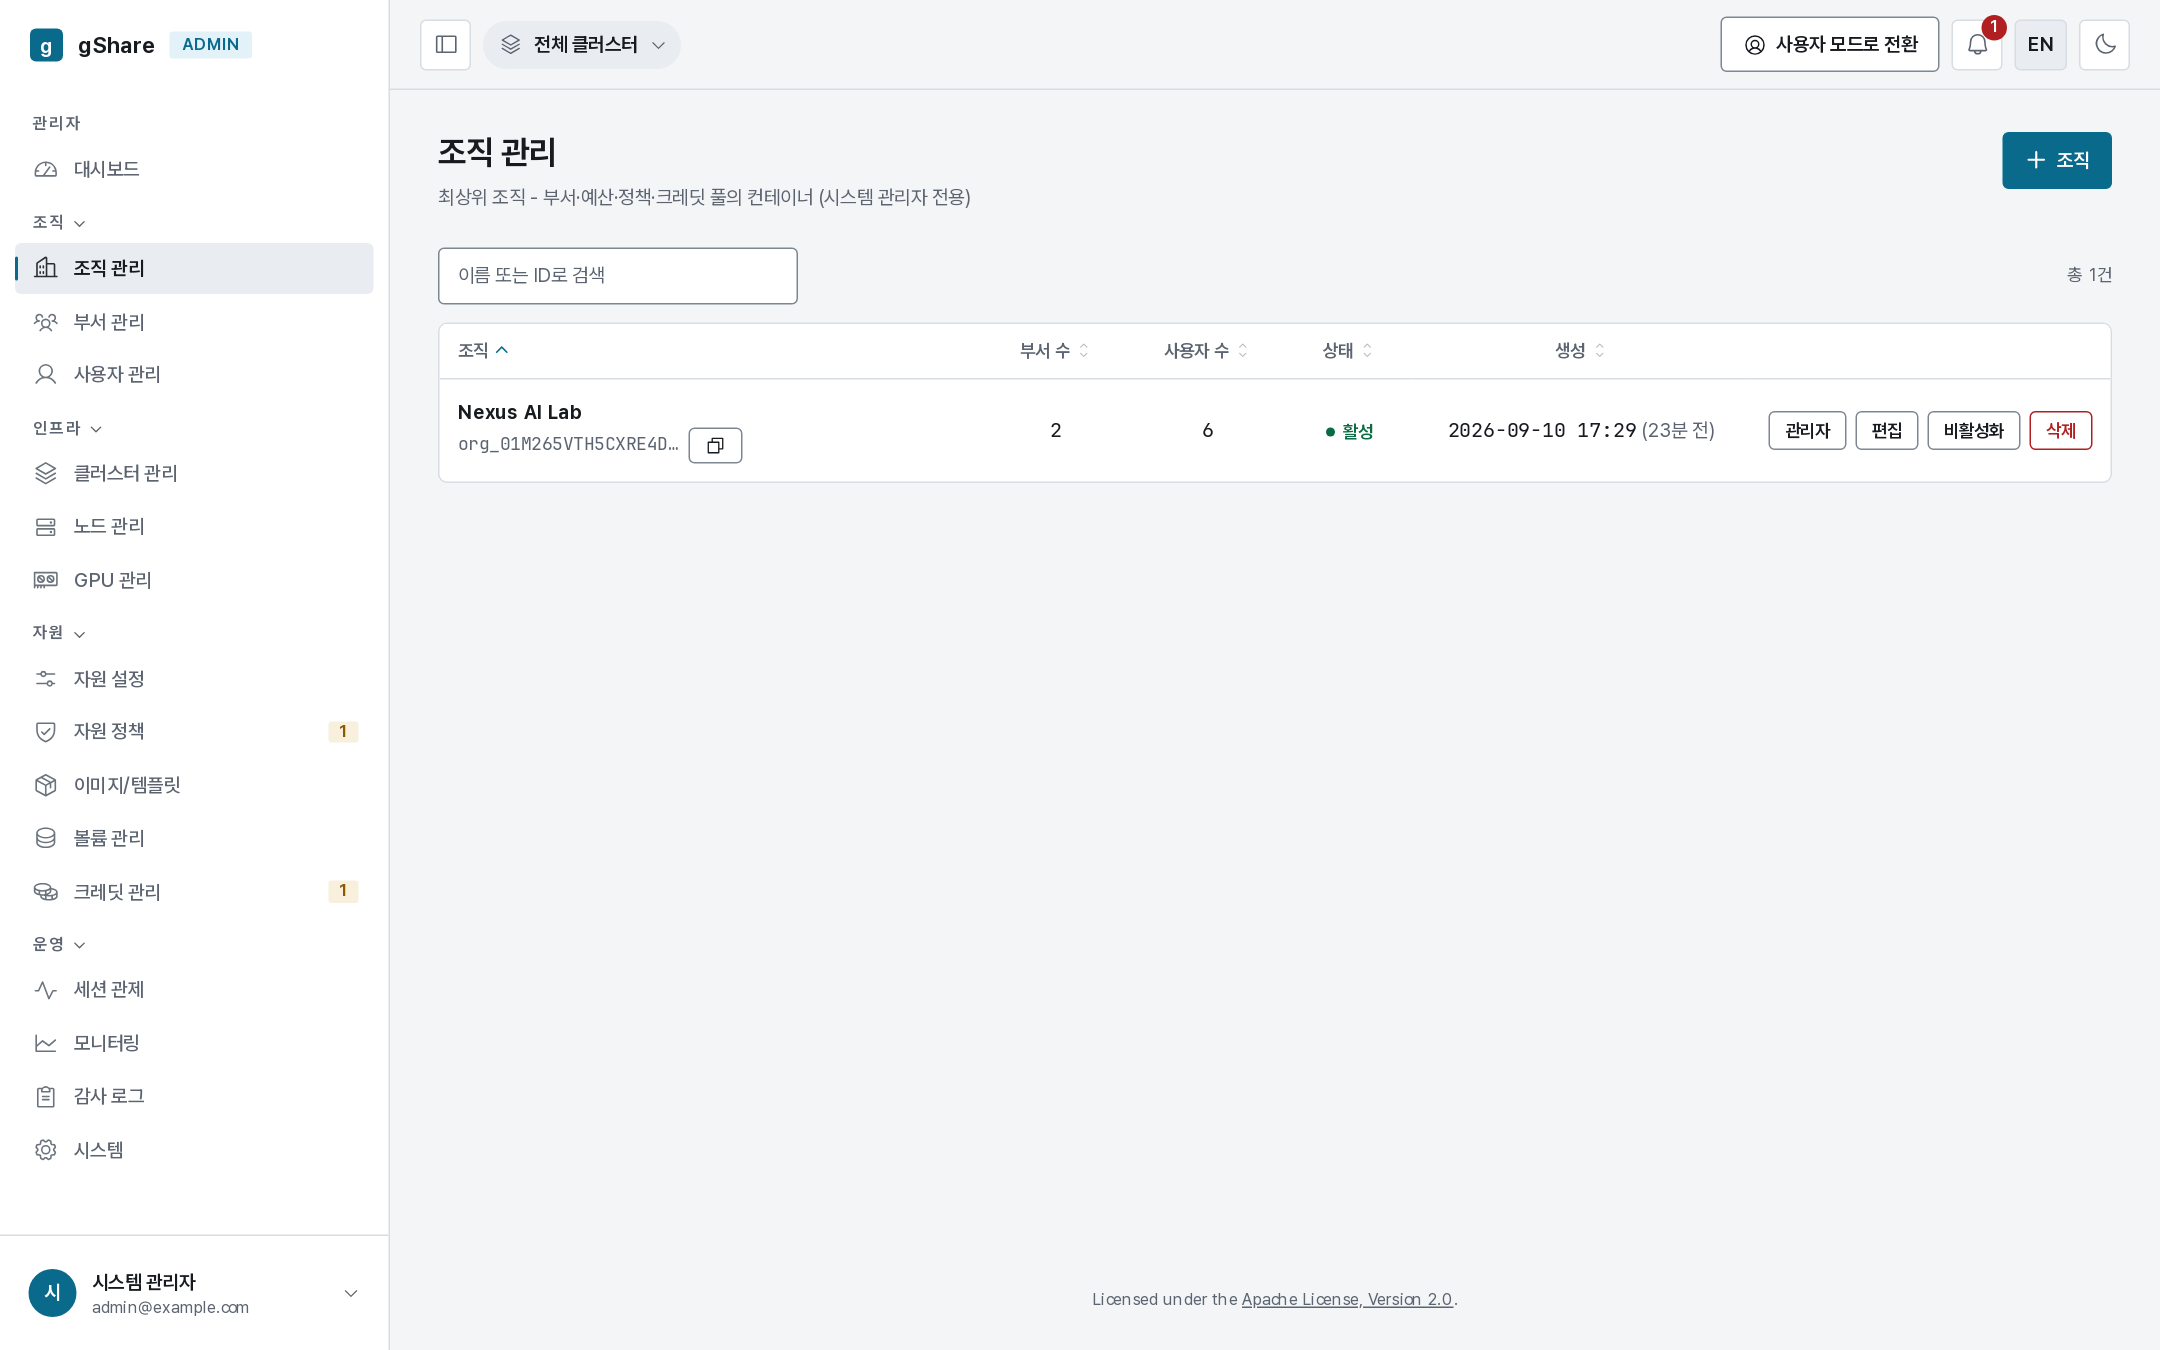
조직 목록의 각 행에는 해당 조직에 속한 부서 수와 전체 사용자 수가 표시됩니다. 조직 생성 대화 상자에서 조직 명칭을 입력하며, 필요 시 동일한 이름의 전용 노드 풀을 동시에 생성할 수 있습니다. 이는 자체 하드웨어 장비를 지닌 테넌트를 빠르게 온보딩할 때 유용합니다. (실제 물리 노드 바인딩은 생성 후 노드 풀 메뉴에서 진행합니다.)
조직 항목을 클릭하면 소속된 부서 목록이 하단으로 펼쳐지며, 부서 관리 메뉴로 직접 이동할 수 있습니다.
조직 관리자 (Organization Admin)
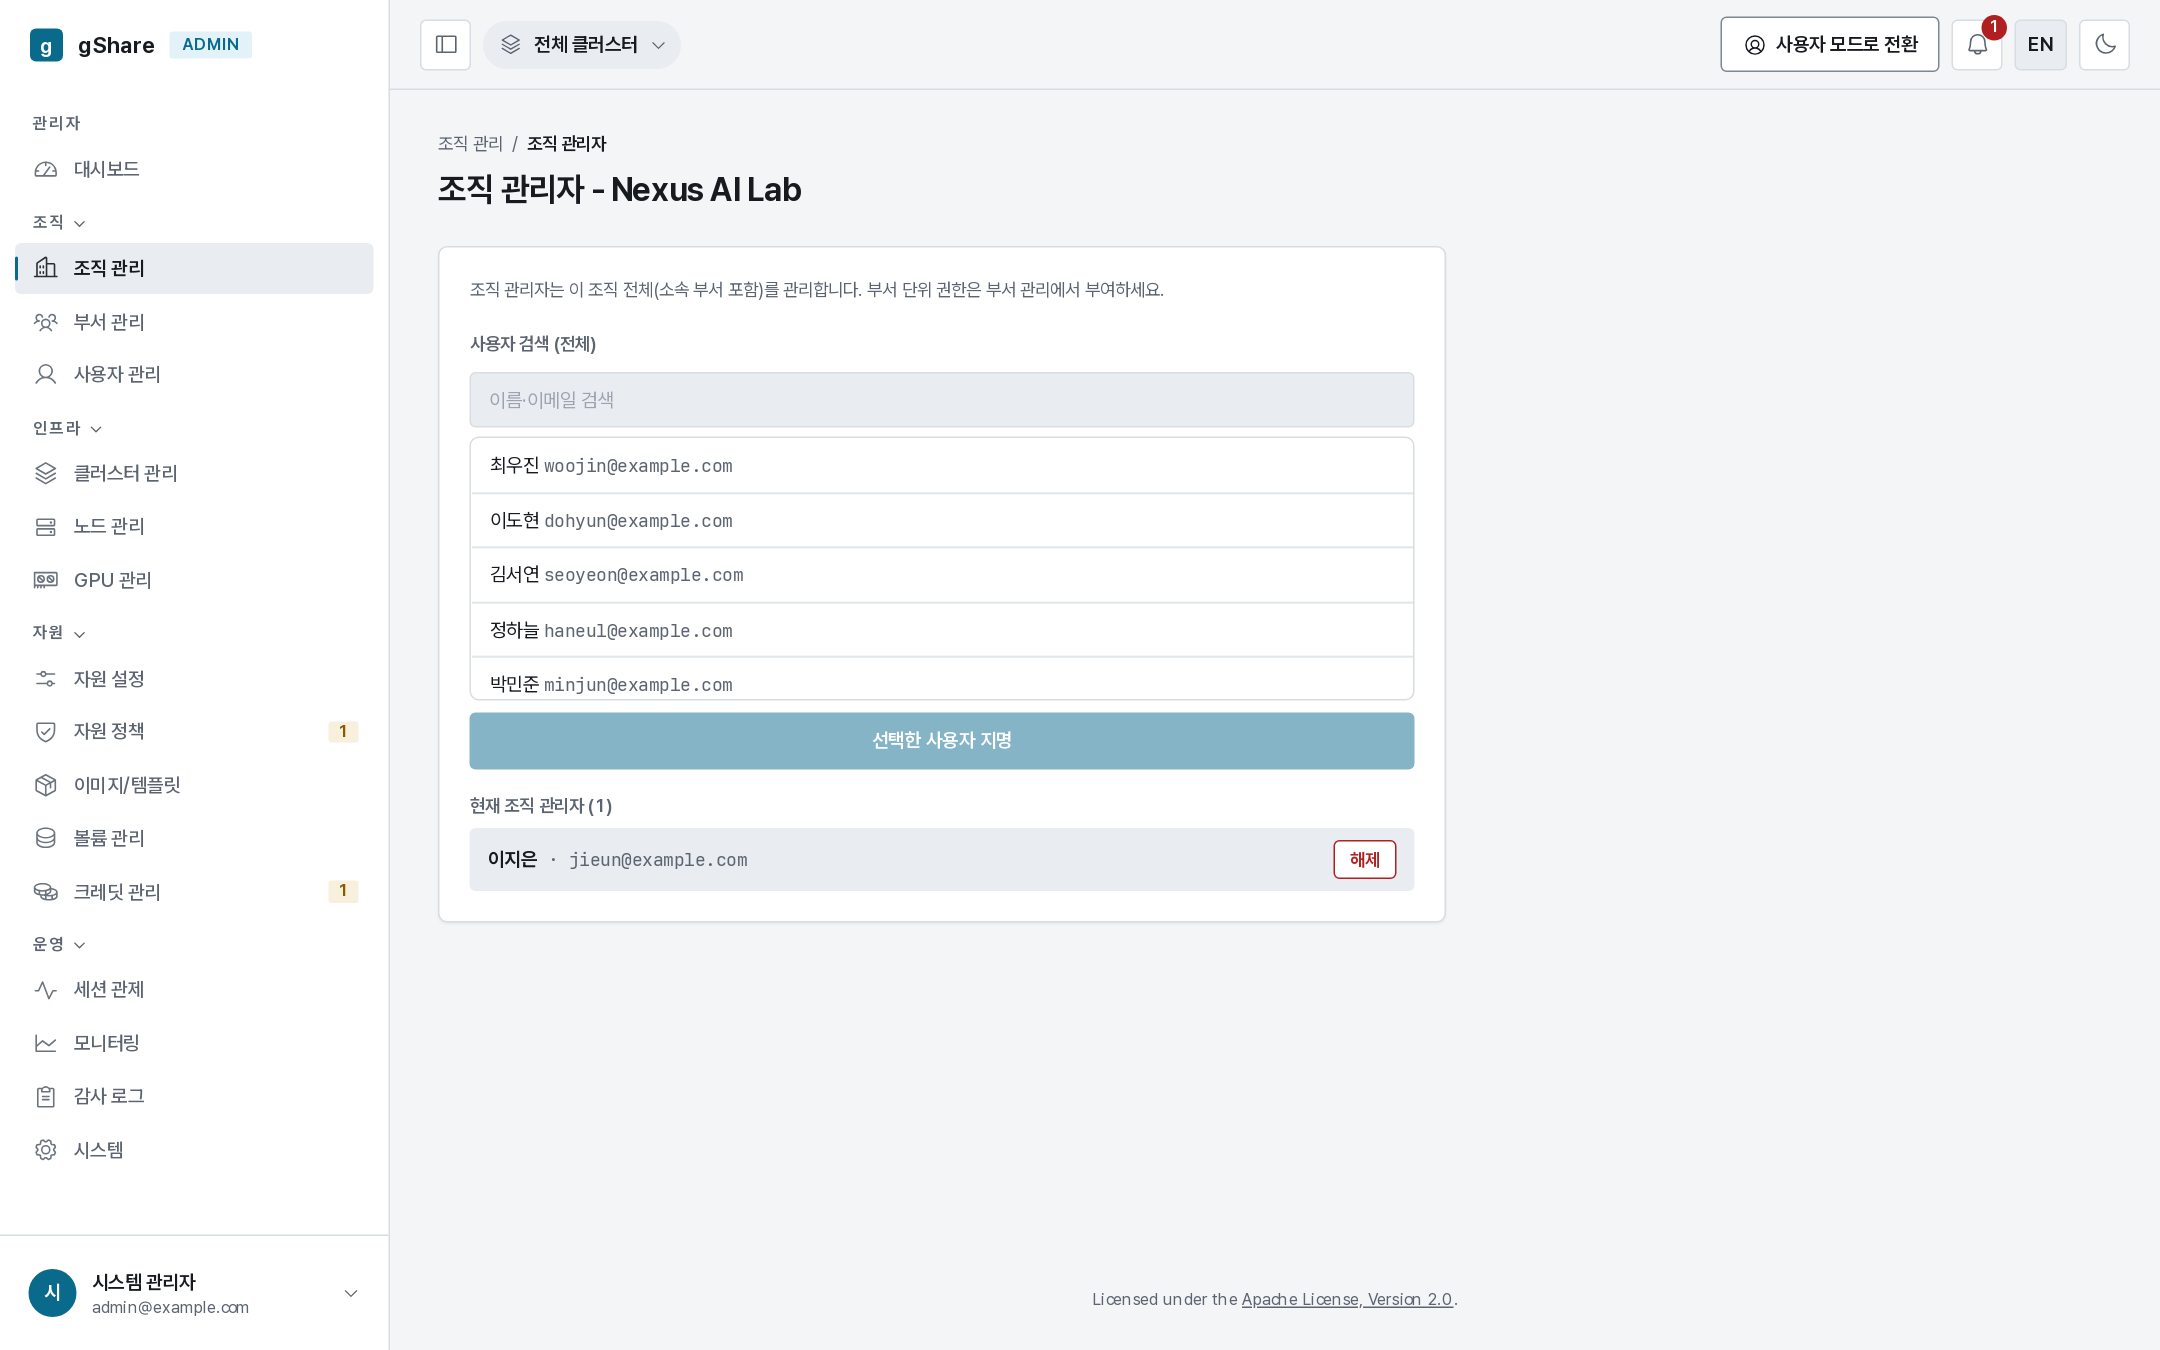
관리자 탭에서 조직 소속 사용자 중 조직 관리자(Organization Admin)를 지명할 수 있습니다.
- 권한 범위: 소속 조직 내 모든 부서 및 사용자 계정 관리, 조직 크레딧 풀에서 부서로의 크레딧 배분, 조직 범위의 세션 모니터링 및 감사 로그 열람
- 격리 수준: 타 조직의 데이터, 세션, 크레딧 풀에는 절대 접근할 수 없습니다.
- 권한 해제: 관리자 권한 해제는 즉시 적용되며, 실행 직후 수 초간 실행 취소(Undo) 옵션이 제공됩니다. 권한이 해제되더라도 해당 사용자의 기존 실행 중인 세션이나 개인 지갑 크레딧에는 영향을 주지 않습니다.
운영 권장사항: 관리자 부재 및 권한 공백 상황을 방지하기 위해 각 조직마다 최소 2명 이상의 조직 관리자를 지명하는 것을 권장합니다. 단일 관리자로 지정된 상태에서 해당 관리자가 퇴사할 경우, 권한 재설정을 위해 최고 시스템 관리자의 개입이 필요합니다.
조직 삭제 절차
조직 삭제 시 안전을 위해 조직 명칭 확인 입력을 요구하며, 조직 내에 활성화된 부서나 남아있는 데이터가 존재하는 경우 삭제 요청이 거부됩니다. 조직을 삭제하기 전 다음 순서로 사전 정리를 진행해야 합니다.
- 소속 사용자의 실행 중인 세션을 정지하거나 완료될 때까지 대기합니다.
- 부서 공유 볼륨 및 스토리지를 타 조직으로 이동하거나 삭제 처리합니다 (스토리지).
- 각 부서 크레딧 풀의 남아있는 잔액을 조직 풀로 회수합니다 (크레딧 배분).
- 소속 사용자 계정을 삭제하거나 다른 조직으로 재배치합니다 (계정 관리).
예산 한도 및 차단 정책 (Budgets)
조직 또는 부서 단위로 특정 기간 동안 소속 구성원 전체가 소모할 수 있는 크레딧의 최대 상한선인 예산(Budget) 정책을 부여할 수 있습니다.
| 운영 모드 | 동작 및 제어 방식 |
|---|---|
| 경고 (Warning) | 지정된 예산 한도 초과 시 관리자 및 소속 사용자에게 경고 알림 발송 (세션 실행은 유지) |
| 차단 (Enforce/Block) | 지정된 예산 한도 초과 시 신규 세션 생성 및 자원 프로비저닝 즉시 거부 |
예산 검토 및 세션 승인 로직
세션 생성 요청이 들어오면 시스템은 사용자 개인 지갑 잔액을 우선 검증한 후, 부서 및 조직의 차단형 예산 정책을 추가로 검증합니다. 따라서 사용자 개인 지갑에 크레딧 잔액이 충분히 남아 있더라도, 소속 부서나 조직의 예산이 완전히 소진된 경우 신규 세션 생성 요청이 거부됩니다.
API 기반 예산 관리: 예산 정책 설정 및 한도 관리는 콘솔 UI가 아닌 REST API (
/api/v1/budgets) 엔드포인트를 통해 제어합니다. 예산 정책은 크레딧 배분을 대체하는 것이 아니라 가용 상한을 제한하는 차단 장치이므로, 세션을 구동하려면 개인 지갑 내 실물 크레딧 잔액이 여전히 필요합니다.