사용자 관리 개요
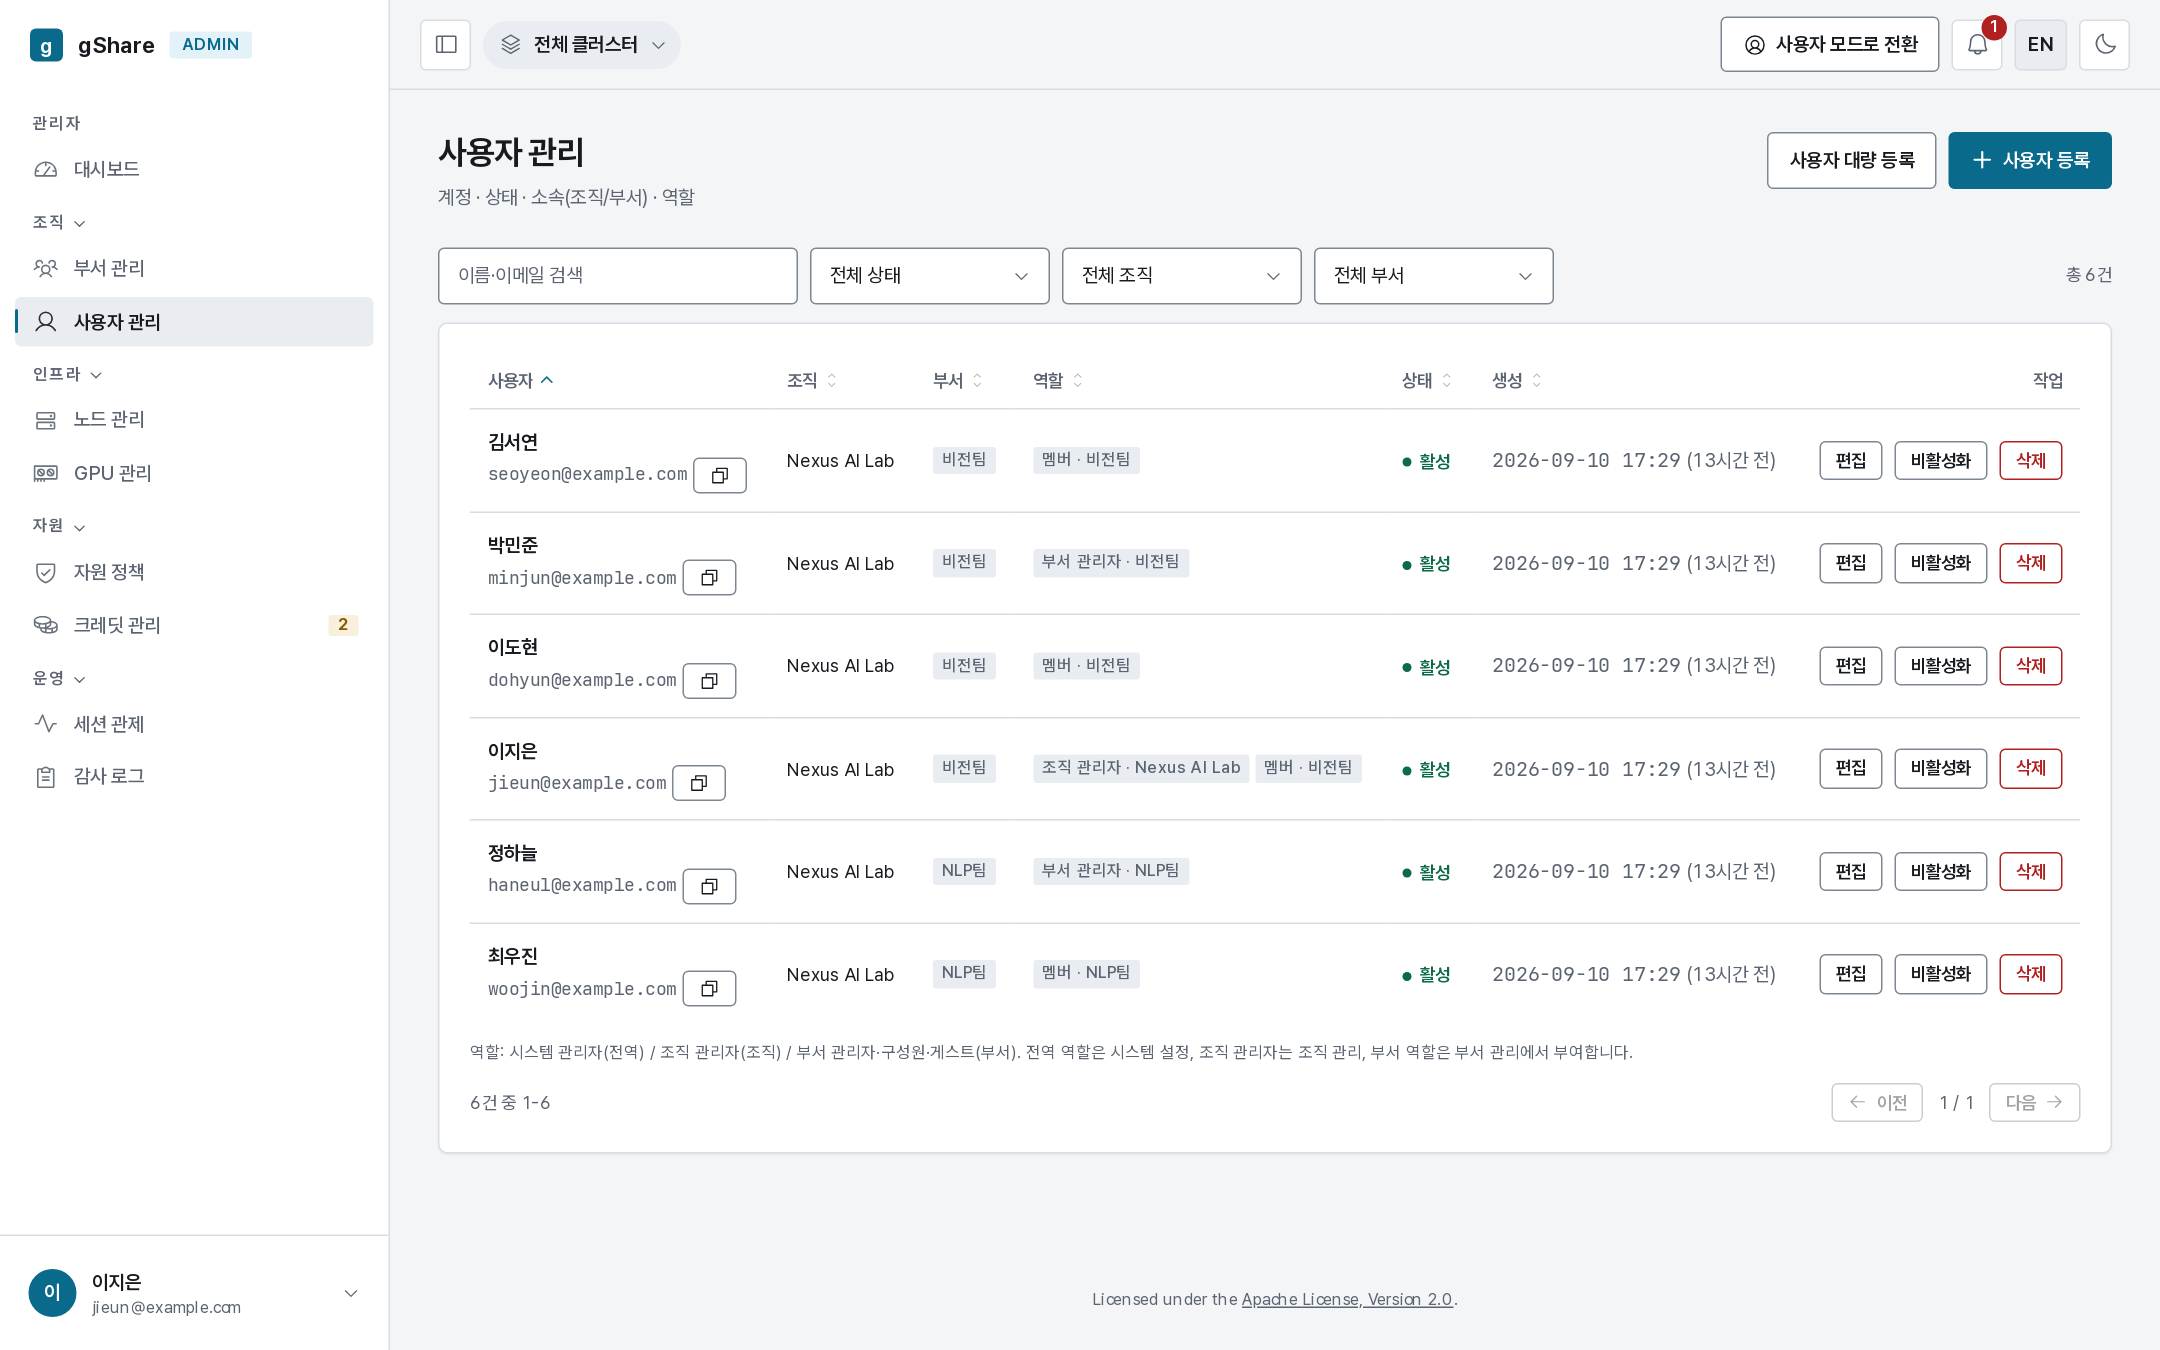
관리자 콘솔의 조직 → 사용자 관리 메뉴는 관리자의 권한 범위(Scope) 내에 존재하는 모든 사용자 계정의 정보, 역할, 소속 부서 및 가동 상태를 통합 제공합니다.
| 연관 메뉴 / 문서 | 주요 기능 및 내용 |
|---|---|
| 사용자 추가 | 단일 사용자 수동 등록, CSV 대량 등록, 셀프 가입 승인 절차 |
| 계정 관리 | 계정 정보 편집, 역할 부여, 비밀번호 초기화, 비활성화 및 삭제 |
사용자 목록 속성
| 테이블 항목 | 의미 및 설명 |
|---|---|
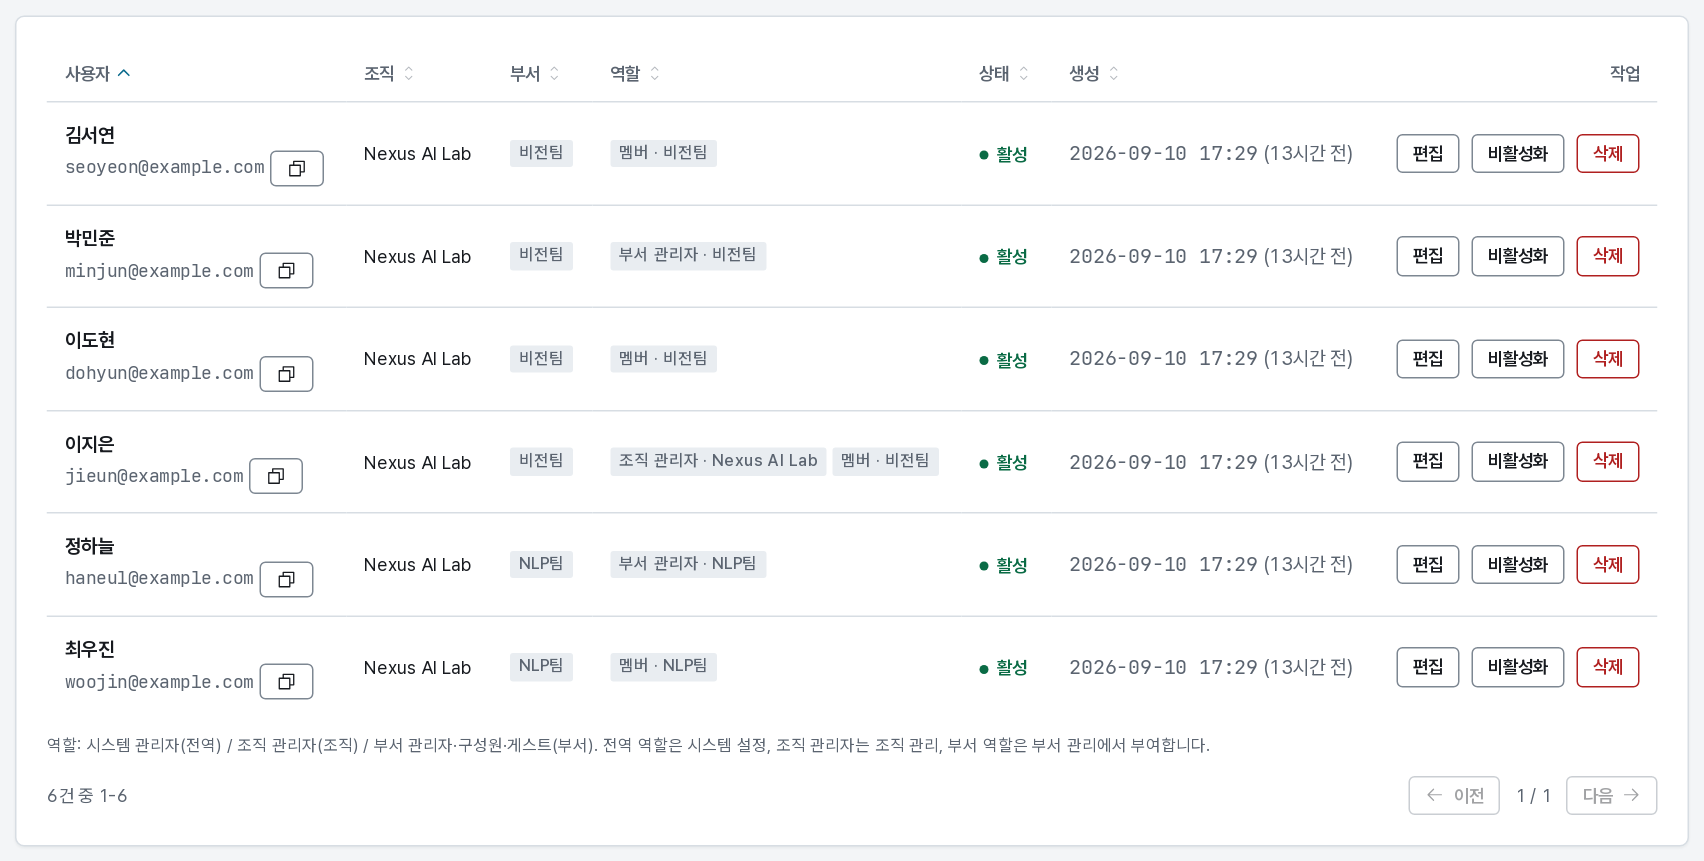
| 사용자 | 사용자 실명 및 이메일 주소 (이메일은 로그인 ID로 활용되며 클립보드 복사 버튼 제공) |
| 조직 / 부서 | 소속 조직 및 소속 부서 정보 (단일 사용자가 복수의 부서에 소속 가능) |
| 역할 | 계정에 부여된 모든 역할 및 권한 범위 (예: 조직 관리자 · Nexus AI Lab, 멤버 · 비전팀) |
| 상태 | 계정 가동 상태 (활성, 대기(승인 대기), 비활성) |
| 생성 | 계정이 최초로 생성된 일시 |
| 작업 | 가입 승인(대기 계정), 정보 편집, 활성화/비활성화, 계정 삭제 제어 |
역할 부여 및 조회: 사용자 목록 화면에서는 현재 부여된 역할을 조회만 할 수 있으며, 실제 역할 부여는 각 개별 관리 메뉴에서 수행합니다. 조직 관리자 권한은 조직 관리, 부서 관리자 권한은 부서 관리 메뉴에서 지정하세요. 최고 시스템 관리자(Platform Admin) 권한은 REST API (
PUT /api/v1/users/{id}/global-role)를 통해 설정합니다.
- 검색 및 필터링: 검색창을 통해 사용자 이름 및 이메일을 실시간 조회할 수 있으며, 조직·부서·계정 상태 필터를 조합하여 대상을 세부 검색할 수 있습니다.
- URL 상태 보존: 설정된 필터 조건은 URL 쿼리 파라미터에 자동으로 반영되므로, 특정 필터가 적용된 페이지 링크를 타 관리자에게 직접 공유할 수 있습니다.
관리 권한 범위 (Scope)
- 부서 관리자: 본인이 담당하는 소속 부서 구성원만 조회 및 관리할 수 있습니다.
- 조직 관리자: 소속 조직 내 모든 부서의 구성원을 조회 및 관리할 수 있습니다.
- 시스템 관리자: 부서에 아직 배정되지 않은 대기 상태 계정을 포함하여 플랫폼 내 모든 사용자를 조회 및 관리할 수 있습니다.
접근 제어: 관리자의 권한 범위를 벗어난 타 조직/부서의 사용자 계정은 콘솔 상에 노출되지 않으며, 백엔드 API 단에서도 접근 요청이 차단됩니다.
부서 소속의 주요 기능적 역할
사용자의 부서 소속 지정은 단순한 분류 라벨이 아니며, 플랫폼 내 자원 접근 및 제어의 핵심 기준이 됩니다.
- 크레딧 배분 출처: 크레딧 배분 및 워크로드 과금의 출처 결정 (크레딧 관리)
- 적용 자원 정책: 쿼터 및 시간 제한 정책 적용 우선순위 (개인 → 부서 → 조직 → 전역) 기준 (자원 정책)
- 노드 풀 접근 권한: 세션 실행 시 스케줄링 가능한 전용/공용 노드 풀 제어 (노드 풀)
- 세션 관제 및 감사 가시성: 관리자가 관제 가능한 세션 및 감사 로그의 모니터링 범위 결정 (세션 관제, 감사 로그)
주의: 부서에 속하지 않은 계정은 자원 정책 및 크레딧 풀 권한이 부여되지 않아 세션을 정상적으로 실행할 수 없습니다. 따라서 가입 승인 시 올바른 소속 부서를 반드시 지정해야 합니다.